Domain african-shop.de kaufen?
Wir ziehen mit dem Projekt
african-shop.de um.
Sind Sie am Kauf der Domain
african-shop.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain african-shop.de kaufen?
Wie erkenne ich Phishing-Fenster in Safari?
Um Phishing-Fenster in Safari zu erkennen, solltest du auf die URL in der Adressleiste achten. Überprüfe, ob die URL der Website, auf der du dich befindest, korrekt geschrieben ist und ob sie das richtige SSL-Zertifikat hat. Achte auch auf verdächtige Pop-ups oder ungewöhnliche Aufforderungen zur Eingabe persönlicher Informationen. **
Ist das Phishing von Handynummern genauso strafbar wie allgemeines Phishing?
Ja, das Phishing von Handynummern ist genauso strafbar wie allgemeines Phishing. Beide Handlungen zielen darauf ab, persönliche Informationen zu stehlen und betrügerische Aktivitäten durchzuführen. Die Strafbarkeit hängt von den jeweiligen Gesetzen des Landes ab, in dem das Phishing stattfindet. **

Ähnliche Suchbegriffe für Phishing
Top-Angebote
Produkte zum Begriff Phishing:
-
Diamond Dotz Diamond Painting Afrika SafariQualitativ hochwertige Strasssteine mit speziellem 13 Facettenschliff für mehr Glitzereffekt. Alle Strasssteine sind nach Farben, Nummern und Symbolen farblich sortiert. Verschiedene Strasssteingrössen für Anfänger und Fortgeschrittene von 4-99 Jahren. Inhalt: Vorlage, vorsortierte Diamond Dotz Strasssteine, Wax, Stift mit Antirutschgriff, kleine Sortierschale und Anleitung. Anzahl Strasssteine: 18910, Grösse Motivvorlage: 72.00x22.0033,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Roden Bristol 175 Britannia African SafariDer Bristol 175 Britannia African Safari ist ein detaillierter Flugzeug-Bausatz, der sich an Modellbau-Enthusiasten richtet. Dieses Modell repräsentiert die ikonische Britannia, die für ihre elegante Form und ihre Bedeutung in der Luftfahrtgeschichte bekannt ist. Der Bausatz ermöglicht es den Nutzerinnen und Nutzern, ein präzises und authentisches Modell zu erstellen, das die charakteristischen Merkmale des Originals widerspiegelt. Hergestellt in der Ukraine, bietet dieser Bausatz eine hochwertige Verarbeitung und sorgfältig gestaltete Teile, die eine einfache Montage und ein ansprechendes Endergebnis gewährleisten. Der Bristol 175 Britannia ist nicht nur ein hervorragendes Projekt für erfahrene Modellbauer, sondern auch eine spannende Herausforderung für Einsteiger, die ihre Fähigkeiten im Modellbau erweitern möchten. Mit diesem Bausatz können Nutzerinnen und Nutzer ihre Kreativität entfalten und ein Stück Luftfahrtgeschichte in Miniaturform zum Leben erwecken.29,55 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
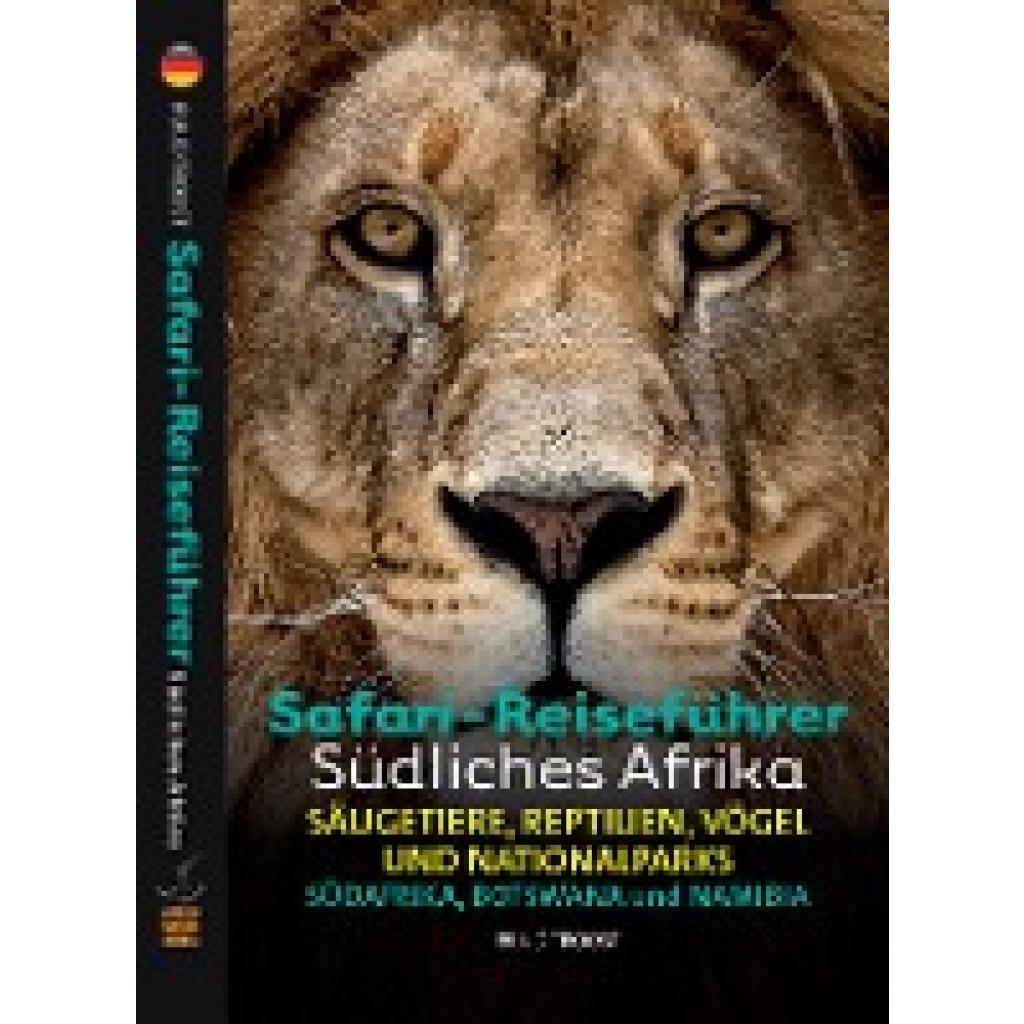
Troost, Ruud: Safari-Reiseführer Südliches AfrikaSafari-Reiseführer Südliches Afrika , Säugetiere, Reptilien, Vögel und Nationalparks-Südafrika, Botswana ind Namibia , Gasfedern, Verschlüsse, Scharniere & weitere Teile > Türen, Kofferraumdeckel & Klappen , Auflage: 1. Auflage, Erscheinungsjahr: 20230828, Produktform: Kartoniert, Autoren: Troost, Ruud, Auflage: 23001, Auflage/Ausgabe: 1. Auflage, Seitenzahl/Blattzahl: 416, Abbildungen: Karten: afrikanische Ländern, Karten afrikanische Nationalparks, Bilder afrikanische Nationalparks, Karten Verbreitungsgebiete. Bilder: afrikanische Tiere, Säugetiere, Reptilien, Vögel, Währungen, Themenüberschrift: TRAVEL / Africa / General, Keyword: Afrika Reiseführer; Afrikanische Tierarten; Botswana Reiseführer; Namibia Reiseführer; Safari; Südafrika Reiseführer, Fachschema: Afrika / Reiseführer, Kunstreiseführer, Region: Afrika, Altersempfehlung / Lesealter: 18, ab Alter: 6, bis Alter: 99, Warengruppe: HC/Reiseführer/Kunstreiseführer/Afrika, Fachkategorie: Reiseführer: Reisen mit Kindern, Familienurlaub, Mindestalter FSK-Angabe: 6, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Afrika Safari Media, Verlag: Afrika Safari Media, Verlag: Afrika Safari Media, Länge: 213, Breite: 143, Höhe: 25, Gewicht: 776, Produktform: Kartoniert, Genre: Importe, Genre: Importe,34,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wildnis DeutschlandWildnis Deutschland , Einzigartige Nationalparks und Naturreservate , Einspritzdüsen > Einspritzanlagen & Teile , Auflage: 1. Auflage, Erscheinungsjahr: 20191115, Produktform: Leinen, Titel der Reihe: KUNTH Bildbände/Illustrierte Bücher##, Redaktion: Kunth Verlag, Auflage: 20000, Auflage/Ausgabe: 1. Auflage, Seitenzahl/Blattzahl: 416, Keyword: Bildband; Deutschland; KUNTH; Landschaft; Nationalpark; Natur; Naturpark; Tierfotos; Wildnis, Fachschema: Deutschland / Bildband, Warengruppe: HC/Bildbände/Deutschland, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 302, Breite: 238, Höhe: 35, Gewicht: 2286, Produktform: Gebunden, Genre: Reise,34,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Was ist Phishing auf Vinted? - Was ist Phishing auf Vinted?
Phishing auf Vinted ist eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder andere sensible Daten von Vinted-Nutzern zu stehlen. Dies geschieht oft durch gefälschte E-Mails oder Nachrichten, die vorgeben, von Vinted zu stammen und die Nutzer dazu auffordern, auf betrügerische Links zu klicken oder ihre Daten preiszugeben. Es ist wichtig, vorsichtig zu sein und keine sensiblen Informationen preiszugeben, um sich vor Phishing auf Vinted zu schützen. **
-
Phishing oder echt?
Um herauszufinden, ob eine E-Mail oder Nachricht echt oder ein Phishing-Versuch ist, sollte man aufmerksam auf bestimmte Merkmale achten. Dazu gehört beispielsweise die Überprüfung des Absenders, der Schreibweise und Grammatik, sowie der enthaltenen Links. Bei Unsicherheit ist es ratsam, den Absender direkt zu kontaktieren oder die Website unabhängig zu besuchen, anstatt auf Links in der Nachricht zu klicken. Es ist wichtig, vorsichtig zu sein und persönliche Informationen nicht leichtfertig preiszugeben, um sich vor Betrug zu schützen. **
-
Was ist Phishing?
Phishing ist eine betrügerische Methode, bei der Cyberkriminelle versuchen, an vertrauliche Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten zu gelangen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Quellen zu stammen. Das Ziel von Phishing ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, um sie dann für betrügerische Zwecke zu nutzen. Es ist wichtig, vorsichtig zu sein und verdächtige Nachrichten oder Links nicht zu öffnen, um sich vor Phishing-Angriffen zu schützen. **
-
Was bedeutet Phishing?
Phishing bezeichnet eine Methode des Internetbetrugs, bei der Betrüger versuchen, sensible Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten von ahnungslosen Nutzern zu stehlen. Dies geschieht in der Regel durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Unternehmen oder Personen zu stammen. Das Ziel des Phishings ist es, diese Informationen für betrügerische Zwecke zu nutzen, wie zum Beispiel Identitätsdiebstahl oder finanziellen Betrug. **


Wer haftet bei Phishing?
Wer haftet bei Phishing? In der Regel haftet der Phishing-Angreifer, da er durch betrügerische Handlungen versucht, an persönliche Informationen oder Geld zu gelangen. Allerdings können auch die Opfer von Phishing haftbar gemacht werden, wenn sie grob fahrlässig gehandelt haben, z.B. indem sie persönliche Daten preisgegeben haben. Banken und Unternehmen können ebenfalls haftbar sein, wenn sie nicht ausreichend Maßnahmen zum Schutz vor Phishing-Angriffen getroffen haben. Letztendlich ist die Haftung bei Phishing eine komplexe Angelegenheit, die von verschiedenen Faktoren abhängt und im Einzelfall geprüft werden muss. **
Was ist DHL Phishing?
DHL Phishing ist eine betrügerische Methode, bei der Kriminelle gefälschte E-Mails oder SMS im Namen des Logistikunternehmens DHL versenden. In diesen Nachrichten wird meist behauptet, dass ein Paket nicht zugestellt werden konnte und der Empfänger auf einen Link klicken oder persönliche Daten eingeben muss, um das Problem zu lösen. Das Ziel dieser Phishing-Attacken ist es, sensible Informationen wie Passwörter, Kreditkartendaten oder persönliche Daten der Opfer zu stehlen. Es ist wichtig, solche betrügerischen Nachrichten zu erkennen und nicht auf Links zu klicken oder persönliche Informationen preiszugeben. **
Top-Angebote
Produkte zum Begriff Phishing:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Baumwollstoff "Afrika-Safari-Tiere", natur-colorExklusiv von buttinette: Baumwollstoff Afrika-Safari-Tiere, Farbe: natur-color, Motivgröße Elefant: 2,5 x 3 cm, Breite: 150 cm, Gewicht: ca. 120 g/m2. Material: 100 % Baumwolle.weicher Baumwollstoff in brillantem Digitaldruckmit süßen Tier-Motivenfür Kissenhüllen, Regalvorhänge, Quilt- und Patchworkarbeiten uvm.Mit diesem süßen Baumwollstoff geht es auf große Näh-Safari! Nashorn, Krokodil, Elefant & Co. machen im Kinderzimmer aber nicht nur auf Kissen und Regalvorhängen eine tolle Figur. Auch Quilts und Patchworkprojekte werden mit diesem schönen, leicht zu kombinierenden Stoff mit Tiermotiven zu echten Hinguckern. Lassen Sie sich von dem Safari-Stoff inspirieren und setzen Sie die verschiedensten Nähprojekte rund ums Kinderzimmer um. Gleich bestellen und aufs Nähen freuen!Näh-Idee Tierische Körbchen aus dem Buch Nähideen, die Ordnung schaffen, B.-Nr. 99.702.563.9,95 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Diamond Dotz Diamond Painting Afrika SafariQualitativ hochwertige Strasssteine mit speziellem 13 Facettenschliff für mehr Glitzereffekt. Alle Strasssteine sind nach Farben, Nummern und Symbolen farblich sortiert. Verschiedene Strasssteingrössen für Anfänger und Fortgeschrittene von 4-99 Jahren. Inhalt: Vorlage, vorsortierte Diamond Dotz Strasssteine, Wax, Stift mit Antirutschgriff, kleine Sortierschale und Anleitung. Anzahl Strasssteine: 18910, Grösse Motivvorlage: 72.00x22.0033,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Roden Bristol 175 Britannia African SafariDer Bristol 175 Britannia African Safari ist ein detaillierter Flugzeug-Bausatz, der sich an Modellbau-Enthusiasten richtet. Dieses Modell repräsentiert die ikonische Britannia, die für ihre elegante Form und ihre Bedeutung in der Luftfahrtgeschichte bekannt ist. Der Bausatz ermöglicht es den Nutzerinnen und Nutzern, ein präzises und authentisches Modell zu erstellen, das die charakteristischen Merkmale des Originals widerspiegelt. Hergestellt in der Ukraine, bietet dieser Bausatz eine hochwertige Verarbeitung und sorgfältig gestaltete Teile, die eine einfache Montage und ein ansprechendes Endergebnis gewährleisten. Der Bristol 175 Britannia ist nicht nur ein hervorragendes Projekt für erfahrene Modellbauer, sondern auch eine spannende Herausforderung für Einsteiger, die ihre Fähigkeiten im Modellbau erweitern möchten. Mit diesem Bausatz können Nutzerinnen und Nutzer ihre Kreativität entfalten und ein Stück Luftfahrtgeschichte in Miniaturform zum Leben erwecken.29,55 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Wie erkenne ich Phishing-Fenster in Safari?
Um Phishing-Fenster in Safari zu erkennen, solltest du auf die URL in der Adressleiste achten. Überprüfe, ob die URL der Website, auf der du dich befindest, korrekt geschrieben ist und ob sie das richtige SSL-Zertifikat hat. Achte auch auf verdächtige Pop-ups oder ungewöhnliche Aufforderungen zur Eingabe persönlicher Informationen. **
-
Ist das Phishing von Handynummern genauso strafbar wie allgemeines Phishing?
Ja, das Phishing von Handynummern ist genauso strafbar wie allgemeines Phishing. Beide Handlungen zielen darauf ab, persönliche Informationen zu stehlen und betrügerische Aktivitäten durchzuführen. Die Strafbarkeit hängt von den jeweiligen Gesetzen des Landes ab, in dem das Phishing stattfindet. **
-
Was ist Phishing auf Vinted? - Was ist Phishing auf Vinted?
Phishing auf Vinted ist eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder andere sensible Daten von Vinted-Nutzern zu stehlen. Dies geschieht oft durch gefälschte E-Mails oder Nachrichten, die vorgeben, von Vinted zu stammen und die Nutzer dazu auffordern, auf betrügerische Links zu klicken oder ihre Daten preiszugeben. Es ist wichtig, vorsichtig zu sein und keine sensiblen Informationen preiszugeben, um sich vor Phishing auf Vinted zu schützen. **
-
Phishing oder echt?
Um herauszufinden, ob eine E-Mail oder Nachricht echt oder ein Phishing-Versuch ist, sollte man aufmerksam auf bestimmte Merkmale achten. Dazu gehört beispielsweise die Überprüfung des Absenders, der Schreibweise und Grammatik, sowie der enthaltenen Links. Bei Unsicherheit ist es ratsam, den Absender direkt zu kontaktieren oder die Website unabhängig zu besuchen, anstatt auf Links in der Nachricht zu klicken. Es ist wichtig, vorsichtig zu sein und persönliche Informationen nicht leichtfertig preiszugeben, um sich vor Betrug zu schützen. **
Ähnliche Suchbegriffe für Phishing
-
Troost, Ruud: Safari-Reiseführer Südliches AfrikaSafari-Reiseführer Südliches Afrika , Säugetiere, Reptilien, Vögel und Nationalparks-Südafrika, Botswana ind Namibia , Gasfedern, Verschlüsse, Scharniere & weitere Teile > Türen, Kofferraumdeckel & Klappen , Auflage: 1. Auflage, Erscheinungsjahr: 20230828, Produktform: Kartoniert, Autoren: Troost, Ruud, Auflage: 23001, Auflage/Ausgabe: 1. Auflage, Seitenzahl/Blattzahl: 416, Abbildungen: Karten: afrikanische Ländern, Karten afrikanische Nationalparks, Bilder afrikanische Nationalparks, Karten Verbreitungsgebiete. Bilder: afrikanische Tiere, Säugetiere, Reptilien, Vögel, Währungen, Themenüberschrift: TRAVEL / Africa / General, Keyword: Afrika Reiseführer; Afrikanische Tierarten; Botswana Reiseführer; Namibia Reiseführer; Safari; Südafrika Reiseführer, Fachschema: Afrika / Reiseführer, Kunstreiseführer, Region: Afrika, Altersempfehlung / Lesealter: 18, ab Alter: 6, bis Alter: 99, Warengruppe: HC/Reiseführer/Kunstreiseführer/Afrika, Fachkategorie: Reiseführer: Reisen mit Kindern, Familienurlaub, Mindestalter FSK-Angabe: 6, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Afrika Safari Media, Verlag: Afrika Safari Media, Verlag: Afrika Safari Media, Länge: 213, Breite: 143, Höhe: 25, Gewicht: 776, Produktform: Kartoniert, Genre: Importe, Genre: Importe,34,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wildnis DeutschlandWildnis Deutschland , Einzigartige Nationalparks und Naturreservate , Einspritzdüsen > Einspritzanlagen & Teile , Auflage: 1. Auflage, Erscheinungsjahr: 20191115, Produktform: Leinen, Titel der Reihe: KUNTH Bildbände/Illustrierte Bücher##, Redaktion: Kunth Verlag, Auflage: 20000, Auflage/Ausgabe: 1. Auflage, Seitenzahl/Blattzahl: 416, Keyword: Bildband; Deutschland; KUNTH; Landschaft; Nationalpark; Natur; Naturpark; Tierfotos; Wildnis, Fachschema: Deutschland / Bildband, Warengruppe: HC/Bildbände/Deutschland, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 302, Breite: 238, Höhe: 35, Gewicht: 2286, Produktform: Gebunden, Genre: Reise,34,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist Phishing?
Phishing ist eine betrügerische Methode, bei der Cyberkriminelle versuchen, an vertrauliche Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten zu gelangen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Quellen zu stammen. Das Ziel von Phishing ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, um sie dann für betrügerische Zwecke zu nutzen. Es ist wichtig, vorsichtig zu sein und verdächtige Nachrichten oder Links nicht zu öffnen, um sich vor Phishing-Angriffen zu schützen. **
-
Was bedeutet Phishing?
Phishing bezeichnet eine Methode des Internetbetrugs, bei der Betrüger versuchen, sensible Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten von ahnungslosen Nutzern zu stehlen. Dies geschieht in der Regel durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Unternehmen oder Personen zu stammen. Das Ziel des Phishings ist es, diese Informationen für betrügerische Zwecke zu nutzen, wie zum Beispiel Identitätsdiebstahl oder finanziellen Betrug. **
-
Wer haftet bei Phishing?
Wer haftet bei Phishing? In der Regel haftet der Phishing-Angreifer, da er durch betrügerische Handlungen versucht, an persönliche Informationen oder Geld zu gelangen. Allerdings können auch die Opfer von Phishing haftbar gemacht werden, wenn sie grob fahrlässig gehandelt haben, z.B. indem sie persönliche Daten preisgegeben haben. Banken und Unternehmen können ebenfalls haftbar sein, wenn sie nicht ausreichend Maßnahmen zum Schutz vor Phishing-Angriffen getroffen haben. Letztendlich ist die Haftung bei Phishing eine komplexe Angelegenheit, die von verschiedenen Faktoren abhängt und im Einzelfall geprüft werden muss. **
-
Was ist DHL Phishing?
DHL Phishing ist eine betrügerische Methode, bei der Kriminelle gefälschte E-Mails oder SMS im Namen des Logistikunternehmens DHL versenden. In diesen Nachrichten wird meist behauptet, dass ein Paket nicht zugestellt werden konnte und der Empfänger auf einen Link klicken oder persönliche Daten eingeben muss, um das Problem zu lösen. Das Ziel dieser Phishing-Attacken ist es, sensible Informationen wie Passwörter, Kreditkartendaten oder persönliche Daten der Opfer zu stehlen. Es ist wichtig, solche betrügerischen Nachrichten zu erkennen und nicht auf Links zu klicken oder persönliche Informationen preiszugeben. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.